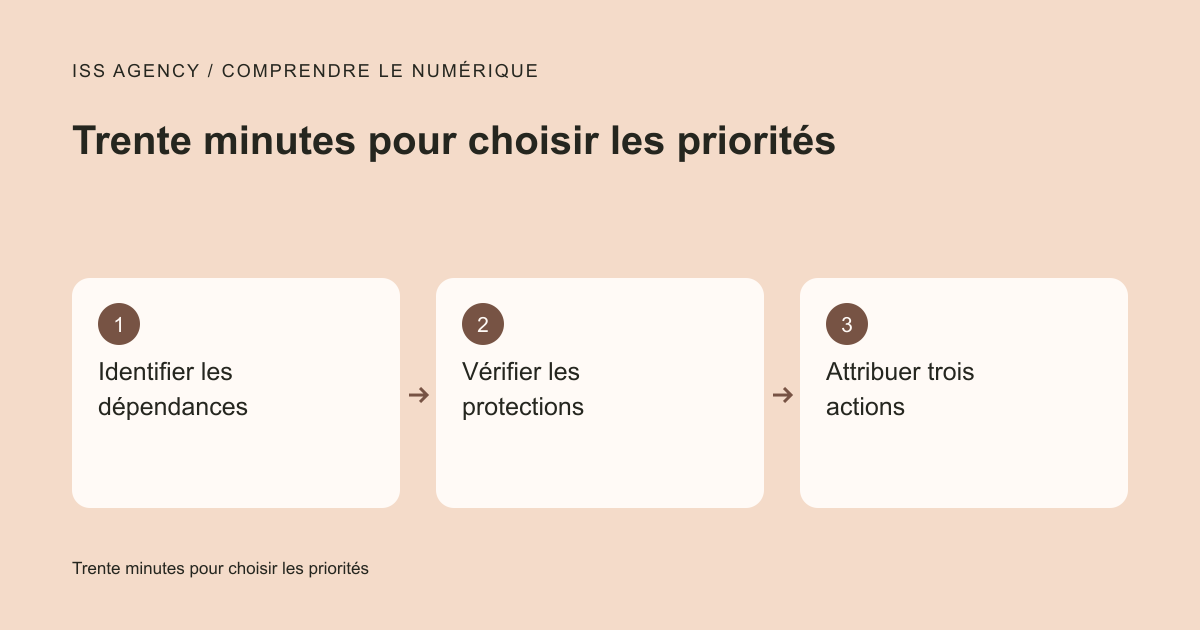
Préparer une séance avec les bonnes personnes
Cybermalveillance.gouv.fr présente le Cybermois comme une démarche de sensibilisation aux menaces numériques et aux bons réflexes. Sa page dédiée à l’édition 2026, mise à jour le 15 septembre, renvoie vers les actions organisées. Notre plan de trente minutes est une proposition ISS Agency, pas un audit officiel ni un programme de certification. Il peut servir à préparer un échange avec votre prestataire informatique.
Réunissez la personne qui gère les comptes et celle qui connaît le fonctionnement quotidien. Gardez sous la main les contacts du prestataire, l’accès aux réglages de la messagerie et les informations sur les sauvegardes. Si vous ne disposez pas des droits nécessaires, notez les questions à transmettre. Ne partagez pas les mots de passe dans un tableau commun pour gagner quelques minutes.
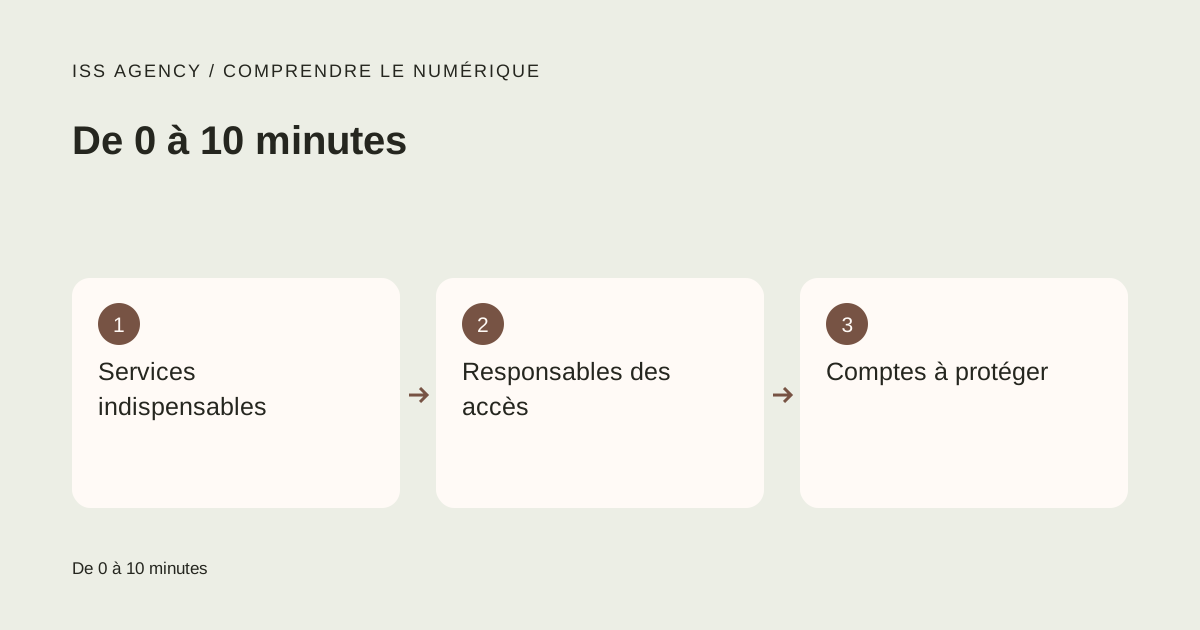
Minutes 0 à 5 : identifier ce qui bloque l’activité
Listez trois services dont l’indisponibilité vous empêcherait de travailler : messagerie, caisse, logiciel métier, réservation ou dossiers clients. Pour chacun, indiquez qui administre l’accès et comment joindre le support. L’exercice révèle souvent une dépendance à un ancien salarié, un compte personnel ou un fournisseur dont personne ne connaît les coordonnées. Cette information est indispensable avant de modifier une configuration.
Exemple fictif : un salon utilise un agenda en ligne, une boîte email et un terminal de paiement. Il découvre que les alertes de sécurité de l’agenda arrivent sur une ancienne adresse. La première action consiste à faire corriger le contact de récupération après vérification. Il ne s’agit pas de multiplier les outils, mais de rendre la propriété et la gestion des comptes compréhensibles.
Minutes 5 à 10 : regarder les accès sensibles
Vérifiez les comptes disposant de droits d’administration et les personnes qui peuvent encore les utiliser. Identifiez les accès devenus inutiles et faites-les retirer selon votre procédure. Pour les comptes importants, examinez la disponibilité et l’activation de l’authentification multifacteur. Avant tout changement, prévoyez le moyen de récupération et assurez-vous qu’une personne autorisée pourra reprendre l’accès en cas de perte d’appareil.
Un mot de passe partagé par toute l’équipe empêche de savoir qui a effectué une action et complique les départs. Privilégiez des comptes nominatifs avec les droits nécessaires à chaque fonction. Si une migration est requise, planifiez-la plutôt que de couper un accès critique au milieu de la séance. Le résultat attendu est une liste d’accès clarifiée et une action prioritaire attribuée.
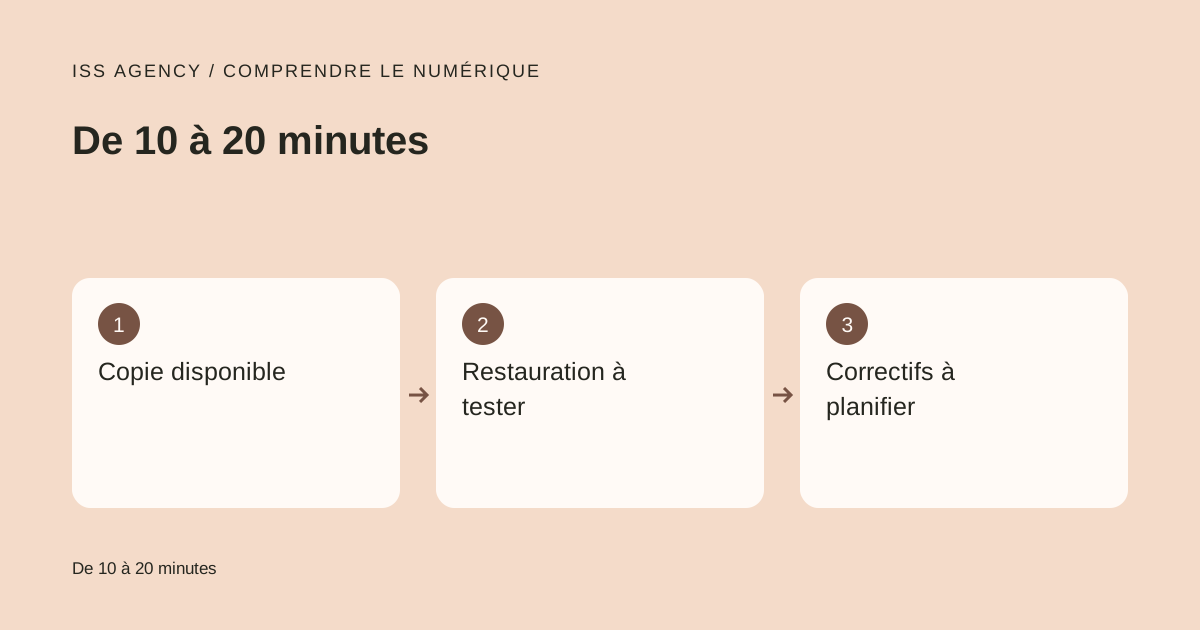
Minutes 10 à 15 : vérifier une sauvegarde utile
Demandez de quand date la dernière sauvegarde réussie et quels dossiers elle couvre. Une icône verte dans un logiciel ne prouve pas que tous les fichiers importants sont inclus. Vérifiez également qui peut supprimer les copies et si elles restent exposées au même incident que les données d’origine. La fiche officielle sur les sauvegardes donne les principes à approfondir.
Choisissez un fichier sans sensibilité particulière et demandez une restauration dans un emplacement distinct, sans écraser l’original. Si ce test prend plus de cinq minutes, programmez-le avec le prestataire et notez une date. Le plan court sert à déclencher la vérification, pas à prétendre qu’elle est terminée. Notre article sur la protection des fichiers clients explique pourquoi le chiffrement ne remplace pas cette capacité de reprise.
Minutes 15 à 20 : repérer les mises à jour en attente
Examinez les appareils et logiciels qui traitent vos données importantes. Repérez les mises à jour en attente et les versions dont le support n’est plus assuré. Pour un site, demandez au responsable de l’hébergement ou de la maintenance ce qui est suivi : système, extensions, dépendances et sauvegardes. Un service hébergé ne signifie pas que toutes vos responsabilités ont disparu.
Ne lancez pas une mise à jour majeure sans vérifier la sauvegarde et le moment approprié. La priorité est de connaître les écarts et de fixer leur traitement. Un correctif urgent nécessite une évaluation adaptée par votre prestataire ; une refonte complète ne s’improvise pas dans cette séance. Le guide sur les forfaits de maintenance web aide à demander des engagements observables plutôt qu’une promesse vague de sécurité.
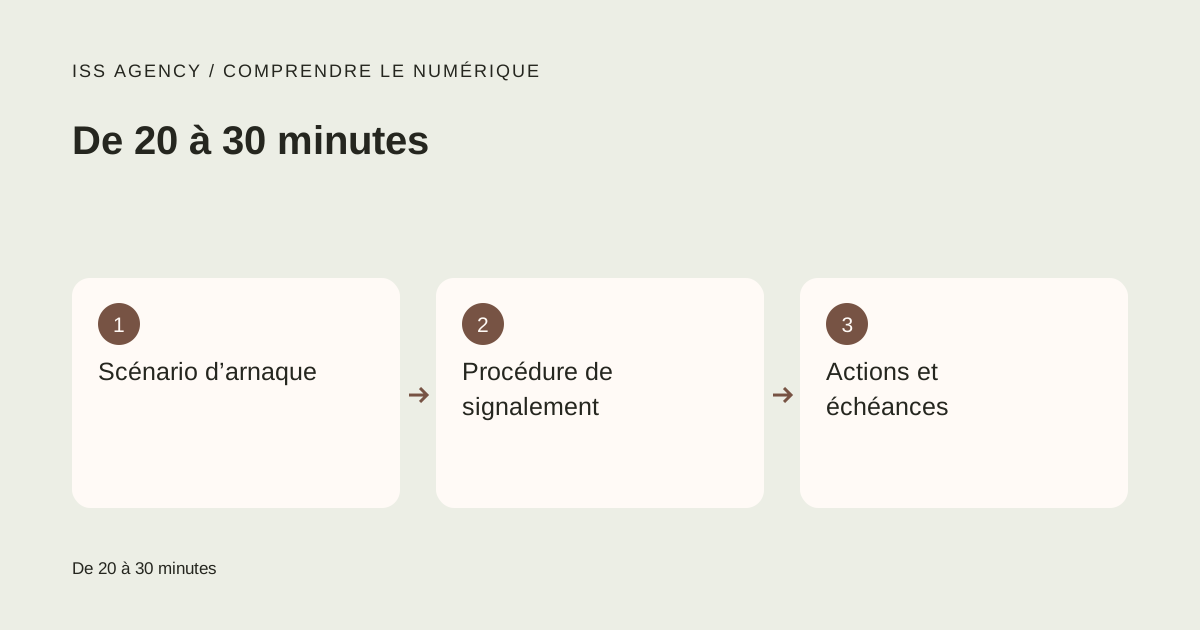
Minutes 20 à 25 : jouer un scénario d’arnaque
Présentez un scénario fictif à l’équipe : un message demande de modifier le compte bancaire d’un fournisseur ou d’ouvrir un document urgent. Demandez ce que chacun ferait. L’objectif est de faire émerger une procédure commune, pas de piéger une personne. Une vérification par un canal déjà connu est plus solide qu’un appel au numéro indiqué dans le message suspect.
Décidez comment signaler une tentative et qui reprend le dossier. Une personne doit pouvoir demander un avis sans craindre d’être ridiculisée. Si un clic ou un partage a déjà eu lieu, le signalement rapide aide à limiter les conséquences. Conservez les éléments utiles et faites-vous guider par votre prestataire ou les services d’assistance adaptés. Évitez d’effacer les traces avant d’avoir compris la situation.
Minutes 25 à 30 : attribuer trois actions
Choisissez trois actions maximum pour la semaine suivante. Chaque ligne comporte le problème, le responsable, la date prévue et une preuve d’achèvement. « Améliorer la cybersécurité » est trop vague. « Vérifier la restauration d’un dossier de test et conserver le résultat vendredi » permet un contrôle réel. Classez en premier ce qui menace directement les comptes et les services essentiels.
Préparez également une fiche d’urgence accessible si la messagerie ne fonctionne plus. Elle peut indiquer les contacts utiles, le responsable interne et les étapes de signalement. Ne stockez pas cette seule copie dans le service dont vous redoutez la panne. Faites valider la procédure par le prestataire lorsque l’environnement est complexe. La séance se termine avec un plan, pas avec une déclaration d’invulnérabilité.
Faire une revue une semaine plus tard
Reprenez les trois actions et demandez leur preuve. Un accès supprimé, un test de restauration et une procédure de validation des changements bancaires sont des résultats concrets. Si une action reste bloquée, identifiez le manque : droit d’accès, budget, information ou disponibilité. Transformez ce blocage en décision plutôt que de déplacer indéfiniment la date du tableau.
Conservez cette revue dans votre routine de gestion. Les nouveaux salariés, les nouveaux outils et les changements de prestataire peuvent rouvrir des problèmes déjà réglés. L’automatisation du suivi peut aider, mais ne doit pas masquer l’absence de responsable. Notre guide sur les processus simples pour petites entreprises fournit une base pour organiser les rappels et les validations sans multiplier les applications.
Questions fréquentes
Peut-on réellement sécuriser une TPE en trente minutes ?
Non. Cette séance sert à repérer les priorités et à engager des actions. Un diagnostic complet et les corrections peuvent nécessiter davantage de temps et des compétences adaptées.
Faut-il acheter un outil avant de commencer ?
Pas forcément. Identifier les comptes, vérifier les responsables et demander la preuve d’une restauration sont déjà des actions utiles avec votre organisation actuelle.
Que faire si l’on suspecte une attaque en cours ?
Passez à la procédure d’incident et contactez une assistance compétente. Le plan de sensibilisation ne remplace pas une réponse à incident en cours.
Où trouver les événements du Cybermois ?
Consultez la page officielle de l’édition 2026 et son agenda. Vérifiez les dates, le public et les modalités d’accès auprès de chaque organisateur.
Sources officielles
Transformer la lecture en action.
Choisissez trois vérifications avec votre responsable informatique. Pour votre site, ISS Agency peut vous aider à clarifier les accès, la maintenance et les responsabilités.
Création de site à Saint-Brieuc : prestations, projets et devis →
Demander l’audit