La nouveauté d’octobre concerne les victimes, votre préparation concerne l’entreprise
Dans son annonce du 1er octobre 2026, la CNIL présente un support conçu avec Cybermalveillance.gouv.fr pour aider les particuliers après une violation de données. La ressource organise les réflexes à adopter de la découverte jusqu’à J+30. Elle ne constitue pas la procédure de notification d’une entreprise.
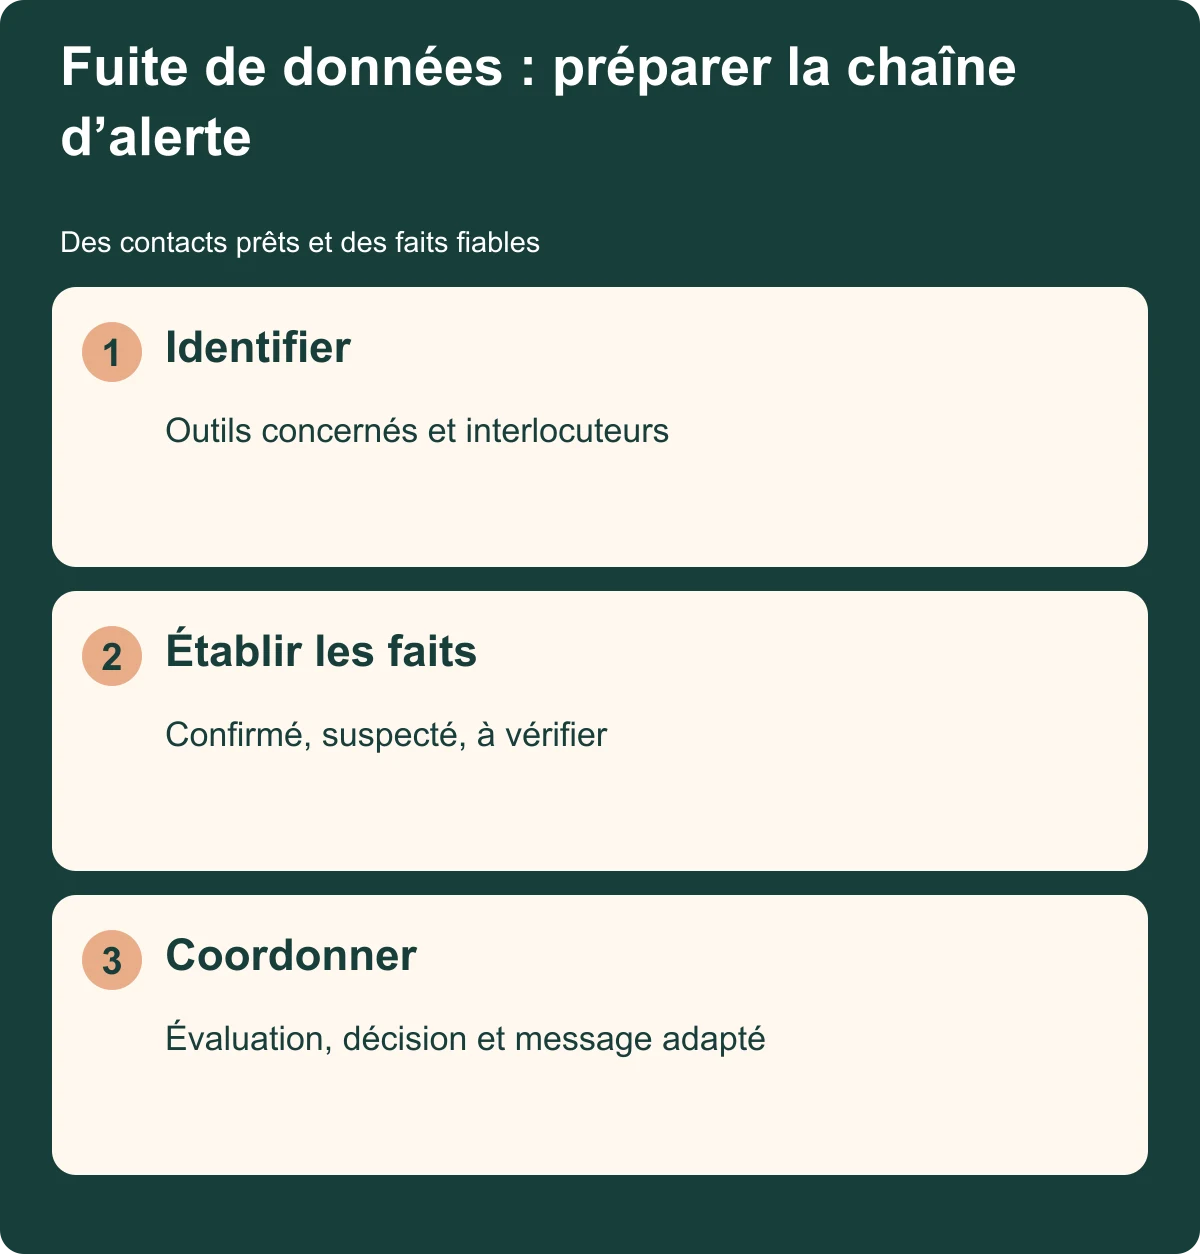
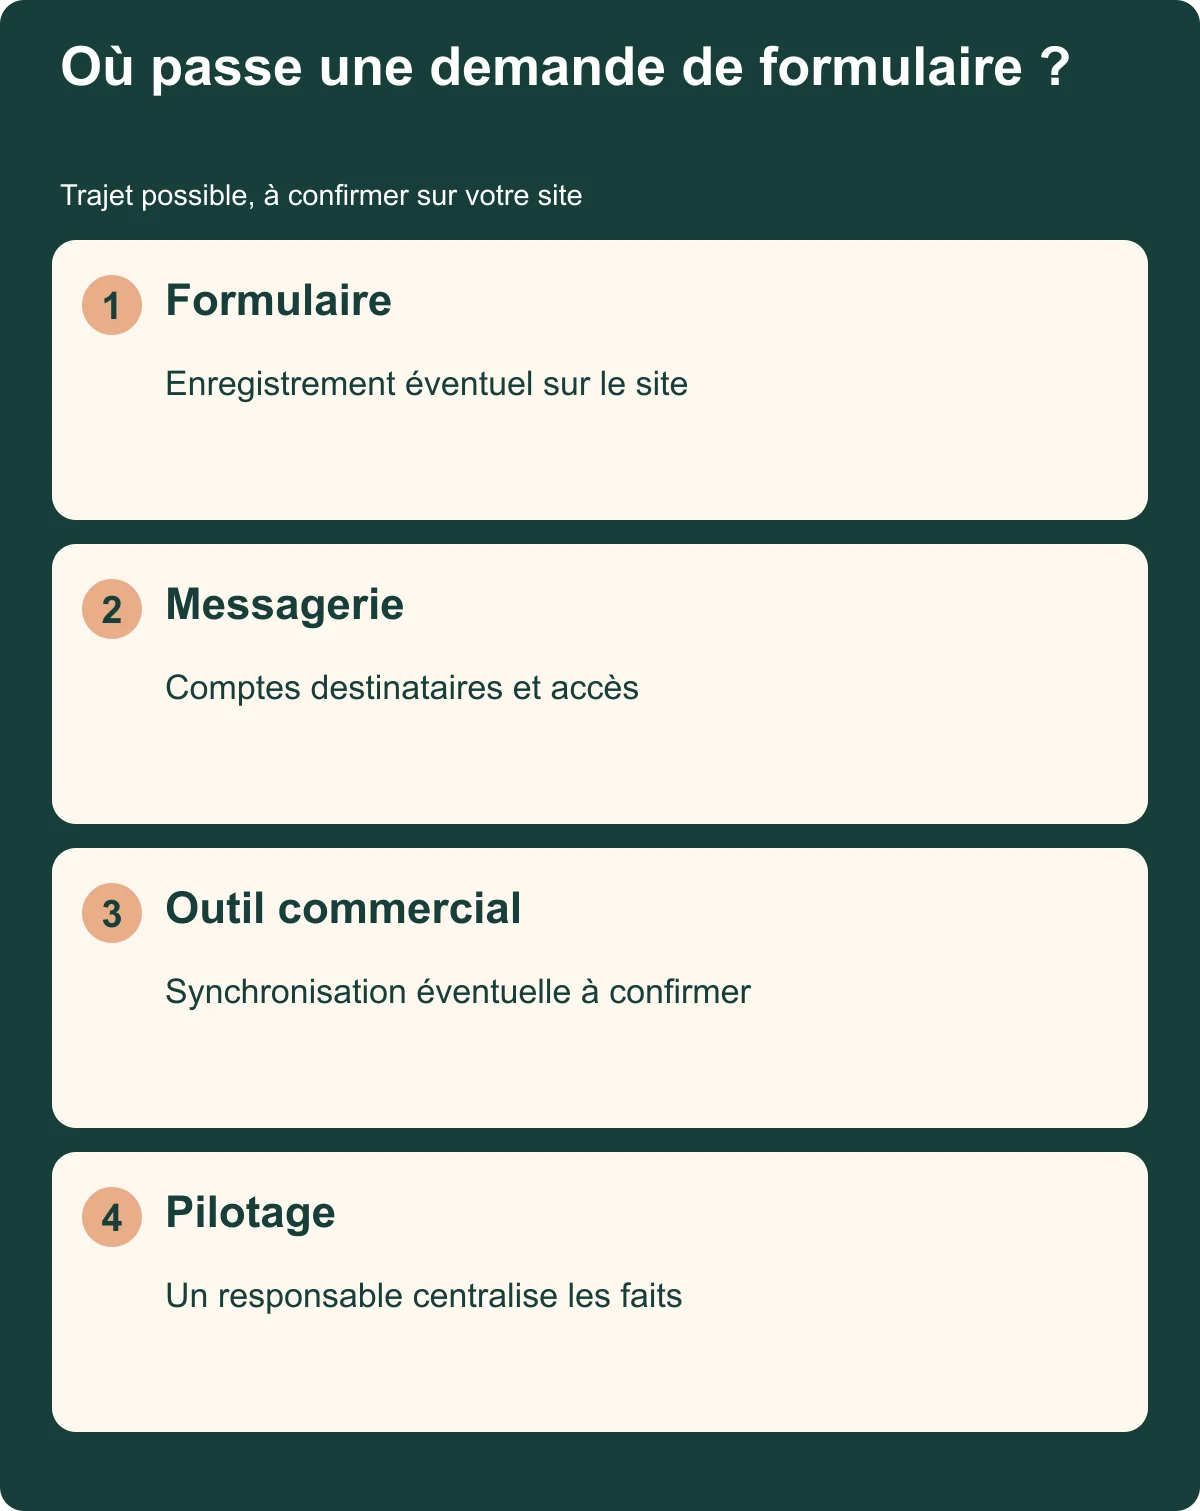
Pour une petite équipe, la question pratique est différente : si l’hébergeur, l’agence ou un éditeur vous alerte ce soir, pourrez-vous retrouver le bon interlocuteur, comprendre les éléments affectés et coordonner une réponse ? Un formulaire peut envoyer ses messages vers une boîte mail, enregistrer une copie sur le site et alimenter un outil commercial. Préparer la chaîne signifie repérer ces endroits avant l’incident.
La méthode ci-dessous sert à organiser ce travail. Les décisions relatives au risque et aux obligations se prennent à partir de la situation réelle, avec le responsable du traitement et les compétences nécessaires. Ne confondez pas une procédure rédigée avec la preuve que vos outils sont sécurisés.
Dessiner le trajet des demandes pour retrouver les bons contacts
Prenez un formulaire important et suivez une demande avec des données de démonstration. Notez ce que vous observez et ce que le prestataire confirme : destination du courriel, stockage éventuel, accès administratifs et connexion à d’autres outils. N’ajoutez pas des informations personnelles réelles pour faire cette cartographie.
À chaque étape, associez un contact et un moyen de joindre son équipe en cas d’urgence. Un nom d’entreprise sur une facture ne suffit pas si personne ne sait quel service contacter hors des horaires habituels. Gardez la fiche dans un endroit accessible si la messagerie principale devient indisponible.
| Étape à confirmer | Question utile | Interlocuteur à identifier |
|---|---|---|
| Formulaire du site | Une copie reste-t-elle enregistrée ? | Prestataire web |
| Envoi par courriel | Quels comptes reçoivent la demande ? | Administrateur de messagerie |
| Outil commercial | Une synchronisation existe-t-elle ? | Responsable de l’outil |
| Hébergement | Comment obtenir les journaux utiles ? | Support de l’hébergeur |
| Décision et suivi | Qui centralise les faits ? | Dirigeant ou responsable désigné |
Cette carte doit rester courte. Elle aide à diriger une question vers la bonne personne, pas à recopier tous les mots de passe dans un document partagé. Pour les contrôles préventifs du site, notre article sur la sécurité WordPress en TPE complète le travail.
Préparer une demande de faits au prestataire
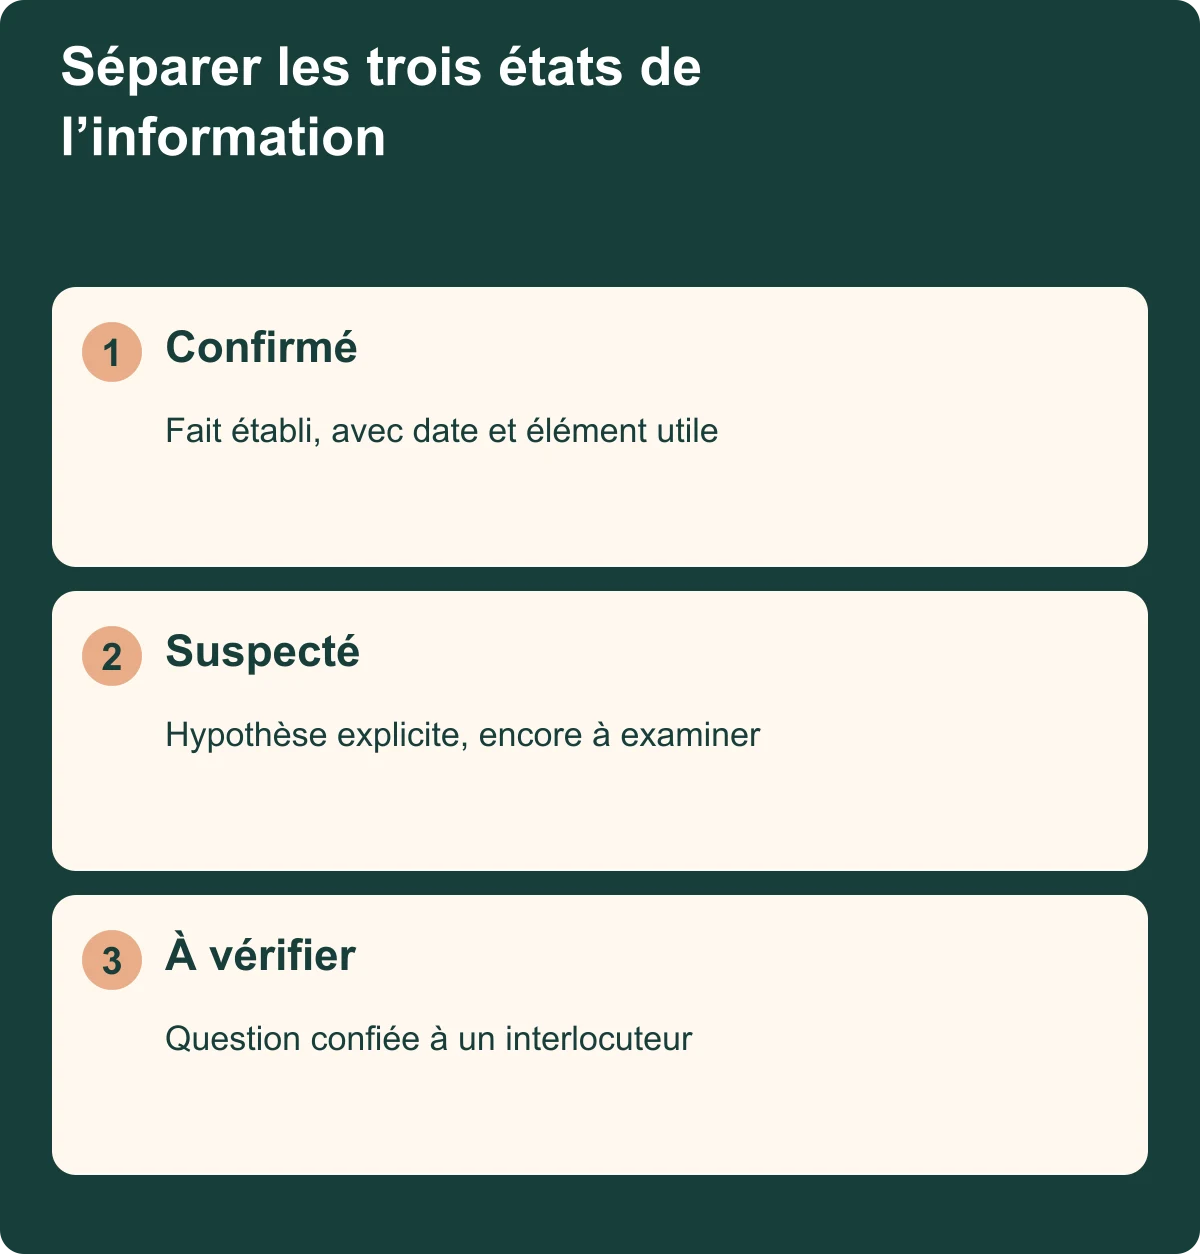
Une alerte comme « incident sur votre hébergement » ne permet pas encore de connaître les personnes concernées. Demandez un état factuel daté. Séparez ce qui est confirmé, ce qui est suspecté et ce qui reste à examiner. Cette distinction évite qu’une première hypothèse circule ensuite comme une conclusion définitive.
- Quel système et quelle période sont concernés ?
- Quelles données ont pu être accessibles, perdues ou modifiées ?
- Quels éléments permettent de confirmer ou de limiter ce périmètre ?
- Quelles mesures ont été prises et quels accès restent à examiner ?
- Qui envoie le prochain point et à quel moment ?
Conservez la chronologie, les références de tickets et les réponses utiles dans un espace dont les accès sont limités. Avec l’intervenant technique, définissez la préservation des éléments nécessaires à l’analyse. Évitez d’improviser une suppression globale ou une réinstallation avant de comprendre les conséquences sur les preuves et la reprise.
Le rôle juridique doit également être clair : selon l’article 33 du RGPD, un sous-traitant qui prend connaissance d’une violation de données personnelles doit en informer le responsable du traitement dans les meilleurs délais. Le recours à un prestataire ne dispense donc pas l’entreprise de préparer son propre pilotage.
Les obligations : documentation, notification et information sont distinctes
La CNIL distingue les démarches selon le risque pour les personnes. Toute violation doit être documentée en interne. Si elle présente un risque pour les droits et libertés, une notification à l’autorité compétente est requise dans les meilleurs délais et au plus tard 72 heures après en avoir pris connaissance ; tout retard doit être motivé. La CNIL est l’interlocuteur habituel des situations françaises ; les traitements transfrontaliers nécessitent de vérifier l’autorité compétente.
Un risque élevé implique aussi d’informer les personnes dans les meilleurs délais, sous réserve des exceptions prévues à l’article 34 : protection rendant les données incompréhensibles, mesures supprimant le risque élevé ou efforts disproportionnés nécessitant une information publique équivalente. Ces exceptions doivent être examinées et justifiées, jamais supposées (article 34 du RGPD).
Si toutes les informations manquent, une notification initiale peut être complétée ensuite. Un retard doit être expliqué. Les modalités officielles de notification précisent la démarche. Le délai de 72 heures est un plafond de référence pour la notification requise, pas une période pendant laquelle attendre sans agir.
Dans votre fiche pratique, inscrivez qui rassemble les faits, qui évalue le risque avec les compétences adaptées et qui conserve la trace de la décision. Une case « prestataire prévenu » ne suffit pas à couvrir ces trois tâches.
Exemple fictif : préparer un message sans annoncer ce que vous ignorez
Imaginons une TPE de services dont un formulaire conserve les noms, coordonnées et descriptions des demandes. Un prestataire signale un accès non autorisé possible sur un compte d’administration. Cet exemple est fictif. Le nombre de personnes et la présence d’une copie effective restent à établir ; il serait prématuré d’annoncer que tous les clients sont concernés ou que rien n’a été consulté.
L’équipe prépare une trame, puis la complète avec les faits validés. Les éléments confirmés et les informations encore en cours d’analyse restent séparés. Aucun modèle ne remplace l’évaluation de la nécessité d’informer ni les mentions adaptées au dossier.
Une trame à compléter avec les faits vérifiés
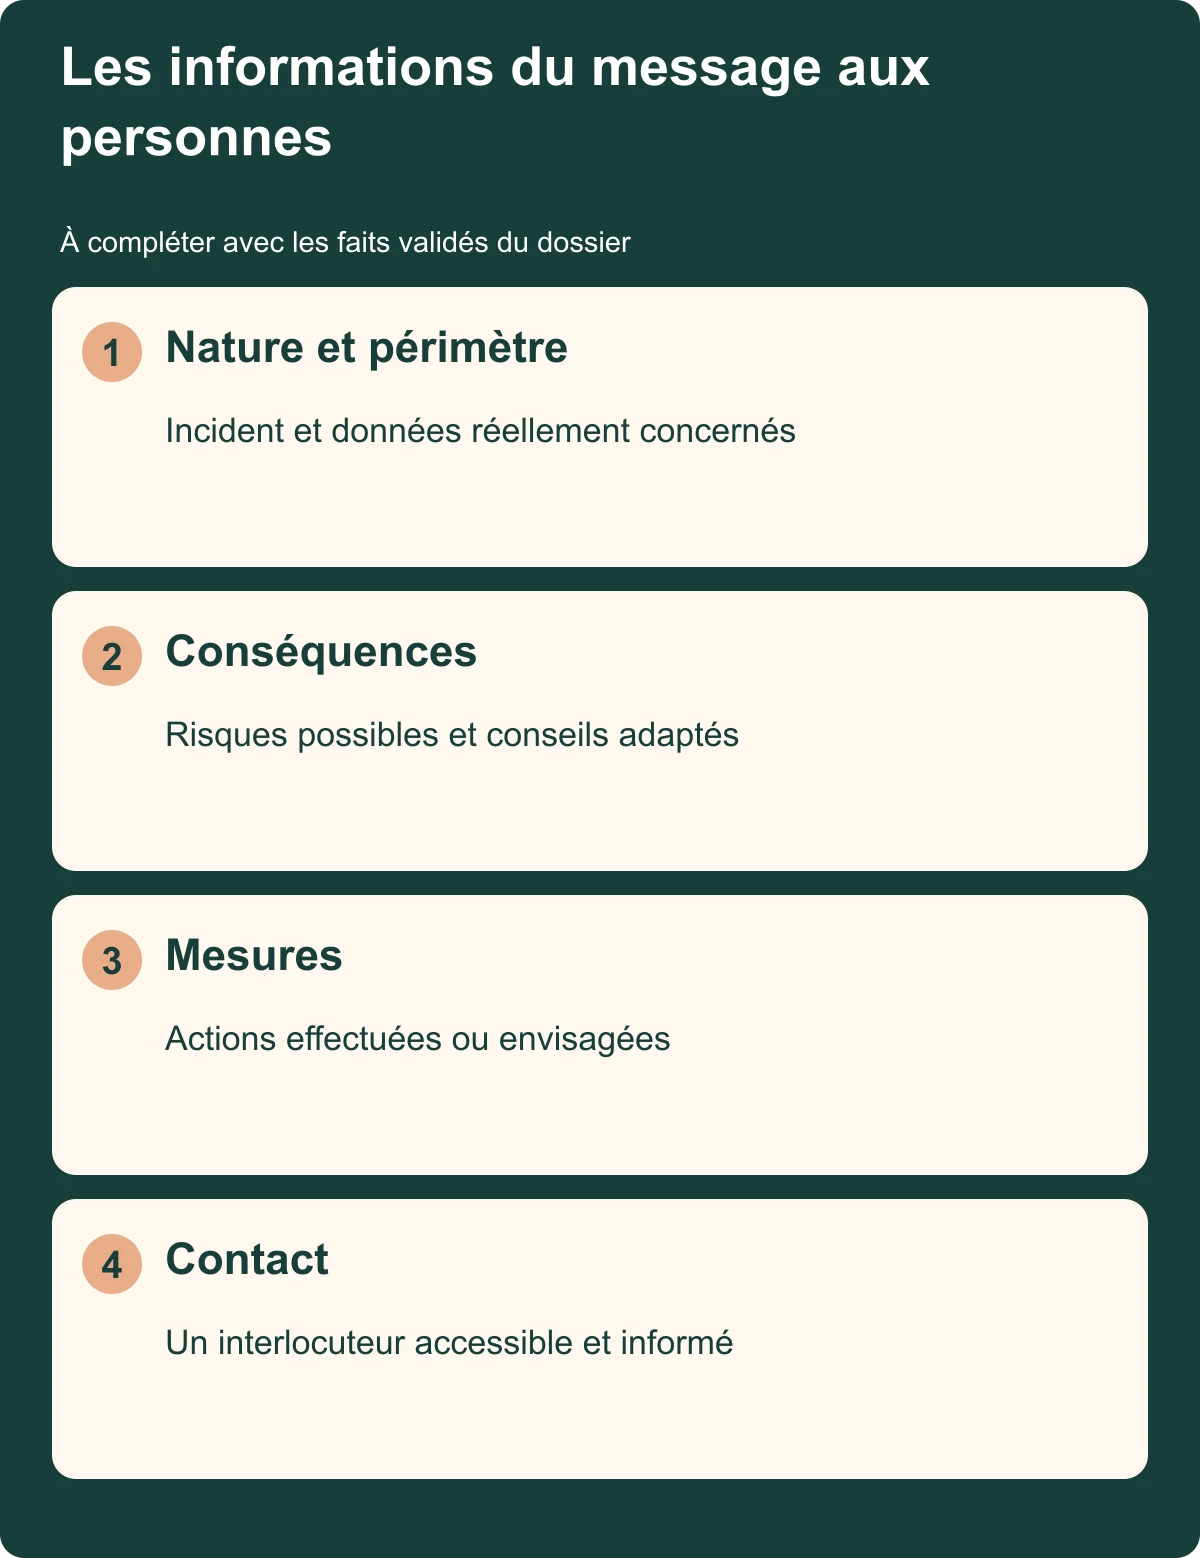
Nous avons identifié le [date] un incident concernant [système et période confirmés]. Les données concernées sont [catégories établies]. Les conséquences possibles sont [risques évalués]. Nous avons mis en place [mesures réellement effectuées]. Vous pouvez [actions utiles adaptées]. Pour vos questions : [contact opérationnel]. Les informations suivantes restent en cours de vérification : [éléments précis].
L’article 34 prévoit un message clair sur la nature de la violation, ses conséquences probables, le contact et les mesures prises ou envisagées. Il est présenté dans le texte du RGPD publié par la CNIL. Ajoutez des recommandations proportionnées aux données touchées ; ne demandez pas de changer un mot de passe si aucun compte utilisateur n’est concerné.
Les erreurs qui compliquent la réponse
Évitez les phrases absolues avant vérification : « aucune donnée sensible », « aucun risque » ou « le problème est réglé ». Elles peuvent masquer une incertitude sur le périmètre. Décrivez plutôt l’état actuel de l’analyse, la mesure effectuée et le prochain point attendu.
Ne faites pas circuler une copie complète des données affectées pour coordonner l’équipe. Une liste de tâches et des catégories de données suffisent souvent aux personnes qui n’effectuent pas l’analyse technique. Vérifiez aussi que le contact annoncé fonctionne et qu’il connaît les réponses autorisées.
Après l’incident, reliez les corrections à votre procédure de reprise. Notre guide sur la responsabilité de restauration des sauvegardes traite cette étape complémentaire : remettre le site en ligne et examiner une violation restent deux travaux différents.
Questions fréquentes sur une fuite de données en TPE
Un petit formulaire peut-il contenir des données personnelles ?
Oui. Nom, adresse électronique et contenu d’une demande peuvent permettre d’identifier une personne. La taille de la TPE et le faible nombre de champs ne dispensent pas d’examiner ce qui est collecté et conservé.
Faut-il prévenir tous les clients à chaque incident ?
Le public et le message se déterminent selon les données affectées et l’évaluation du risque. Ne déduisez pas une obligation identique de tout incident technique. Consultez les règles officielles citées et documentez les faits ainsi que la décision.
L’hébergeur peut-il gérer toute la communication ?
Il peut contribuer à l’analyse et à certaines démarches prévues avec l’entreprise. Celle-ci doit toutefois garder un pilote, un contact accessible et une trace des décisions concernant ses données et les personnes affectées.
Quelle préparation faire cette semaine ?
Cartographiez un formulaire, confirmez les interlocuteurs et écrivez la liste des faits à demander. Vérifiez que cette fiche reste accessible en cas de panne de votre messagerie. Ce premier travail donne une base concrète aux échanges avec votre prestataire.
Clarifier votre parcours avant qu’un incident arrive
Contactez ISS Agency avec l’adresse de votre site et les outils qui reçoivent vos demandes. Nous pouvons cadrer la vérification du parcours, les responsabilités techniques et les points à préciser avec les interlocuteurs compétents. Nos services numériques présentent les accompagnements disponibles.
Sources officielles
Transformer la lecture en action.
Clarifier le parcours de vos formulaires et les contacts techniques
Demander l’audit